揪出计算机中的“隐藏黑手” 数码成品的隐秘角落
当我们享受着数码成品带来的便捷时,计算机深处可能潜伏着不为人知的“罪恶黑手”。它们并非 Always 显而易见的病毒,而是隐藏于硬件、固件与预装软件中的隐秘威胁。本文将带你识别这些黑手,并掌握清除之法。
一、谁是“罪恶黑手”?
数码成品在出厂时,可能被植入多种形式的“黑手”:
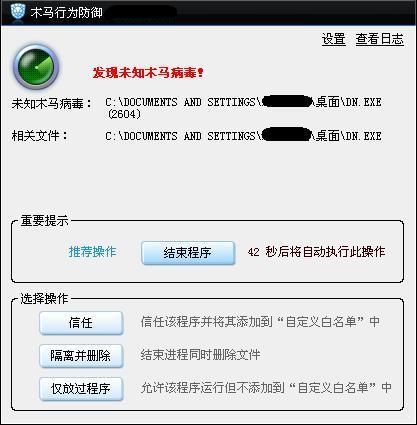
- 预装间谍软件——部分廉价或非正规渠道电脑预装键盘记录器、屏幕截图工具,悄悄窃取隐私。
- 固件后门——UEFI/BIOS 固件中的恶意模块可在系统重装后依然存活,持久驻留。
- 硬件级窃密——改装过的 USB 设备、键盘硬件记录器,或主板上的加装芯片。
- 捆绑挖矿程序——伪装为系统进程,长期占用计算资源。
- 虚假广告插件——流量劫持、弹窗广告背后的推手。
二、如何发现隐藏的“黑手”?
1. 系统行为监控
- 任务管理器/活动监视器:检查未知高占用进程,尤其是 System 身份却行为异常的条目。
- 网络连接筛查:使用
netstat或第三方工具查看异常外联 IP。
2. 固件与硬件检测
- 比对官方 BIOS/UEFI 更新包的哈希值,使用硬件诊断工具检查固件完整性。
- 检查 USB 设备是否为原装,避免使用来历不明的外设。
3. 预装软件审计
- 检查启动项(msconfig / autoruns)、计划任务与服务。
- 使用 Autoruns、Process Explorer 等工具深度扫描。
4. 专业安全工具
- 使用 Malwarebytes、火绒等反恶意软件进行全盘扫描。
- 对于固件威胁,可借助 CHIPSEC 等开源工具检测。
三、清除与防御策略
- 重装纯净系统:若怀疑预装软件存在后门,格式化并重装官方原版系统,避免使用来历不明的“优化版”镜像。
- 更新固件:从官网下载并手动刷新 BIOS/UEFI,防止固件被篡改。
- 物理隔离:对高敏感环境,考虑使用硬件写保护开关或完全断网操作。
- 最小权限原则:日常使用标准账户,减少恶意程序提权机会。
- 定期审计:每季度对系统启动项、网络连接和资源占用进行一次全面检查。
四、终极警惕:供应链攻击
数码成品的“黑手”有时来自供应链的任何环节。购买正规渠道产品、保留购买凭证、关注厂商安全公告,是降低风险的基础。对于关键设备,可拆机检查硬件是否存在非原装芯片(如键盘记录模块)。
计算机不会天生作恶,但隐藏的“黑手”可能让数码成品变成监视工具。保持警惕、掌握检测方法、坚持使用可信软件,才能在数字生活中守住隐私底线。
如若转载,请注明出处:http://www.jjzy4000.com/product/58.html
更新时间:2026-11-19 11:16:04